AplikacjaTestRaport
WSTG + PRAKTYKA ZAWODOWA
 Ilustracja warsztatu pracy
Zapisy wkrótce
Cookies, sesje i stan przeglądarki
Prześledź sesję od logowania do wylogowania i zrozum, za co odpowiadają przeglądarka oraz serwer. Nauczysz się diagnozować atrybuty cookies, błędy rotacji, CSRF i zależności między subdomenami, a następnie dobierać zabezpieczenia do konkretnego przepływu.
349 złplanowana cena brutto
W przeglądarce · Bez instalacji · Tutor i narracja
Otwierasz przeglądarkę. Zaczynasz naukę.
Nie tracisz pierwszego wieczoru na konfigurację środowiska. Aplikacja, narzędzia i kontekst zadania są w jednym miejscu. Nie potrzebujesz Dockera, VPN, maszyny wirtualnej ani płatnego oprogramowania.
Wirtualny tutor prowadzi przez przykład i wskazuje istotne elementy aplikacji, kodu lub narzędzia. Łatwiej powiązać instrukcję z tym, co dzieje się na ekranie.
Narracja tłumaczy mechanizm, decyzję i rezultat. Możesz zatrzymać prowadzenie, wrócić do wcześniejszego kroku i przeanalizować go we własnym tempie.
Przejmujesz pracę w ćwiczeniu: zmieniasz dane, wykonujesz próbę albo podejmujesz decyzję. Porównujesz wynik i poprawiasz rozwiązanie na podstawie wyjaśnienia.
Jedno środowisko, bez przełączania się między filmem a instalacją. Narzędzia dobieramy do tematu: od żądań HTTP i kodu po terminal, kalkulator lub dokument. Ćwiczysz w symulatorach i na przygotowanych przypadkach, bez atakowania cudzych systemów.
Co będziesz potrafić?
Łączysz ustawienia przeglądarki z tym, co akceptuje serwer. Dzięki temu możesz badać cały proces logowania i wylogowania.
Obecność cookie traktujesz jak dowód aktywnej sesji.
Dla wybranego żądania wskazujesz, czy cookie zostało dołączone i czy aplikacja uznała sesję za ważną.
Sprawdzasz logowanie, ale pomijasz zmianę i koniec sesji.
Tworzysz macierz stanów. Ponawiasz wcześniejszy identyfikator i porównujesz zachowanie przed zmianą oraz po niej.
Zakładasz, że SameSite lub HttpOnly rozwiązuje każdy problem.
Wyjaśniasz, czego dana flaga nie zabezpiecza. Dobierasz próbę między witrynami lub subdomenami oraz kontrolę po stronie serwera.
Przyda się przy przeglądzie logowania, integracji SSO, diagnozie problemów sesji i przygotowaniu testów regresji dla zespołu aplikacyjnego.
Każdą umiejętność łączysz z konkretnym rezultatem pracy. Do wyjaśnień możesz wracać w trakcie ćwiczenia.
Zakres, za którym stoją materiały
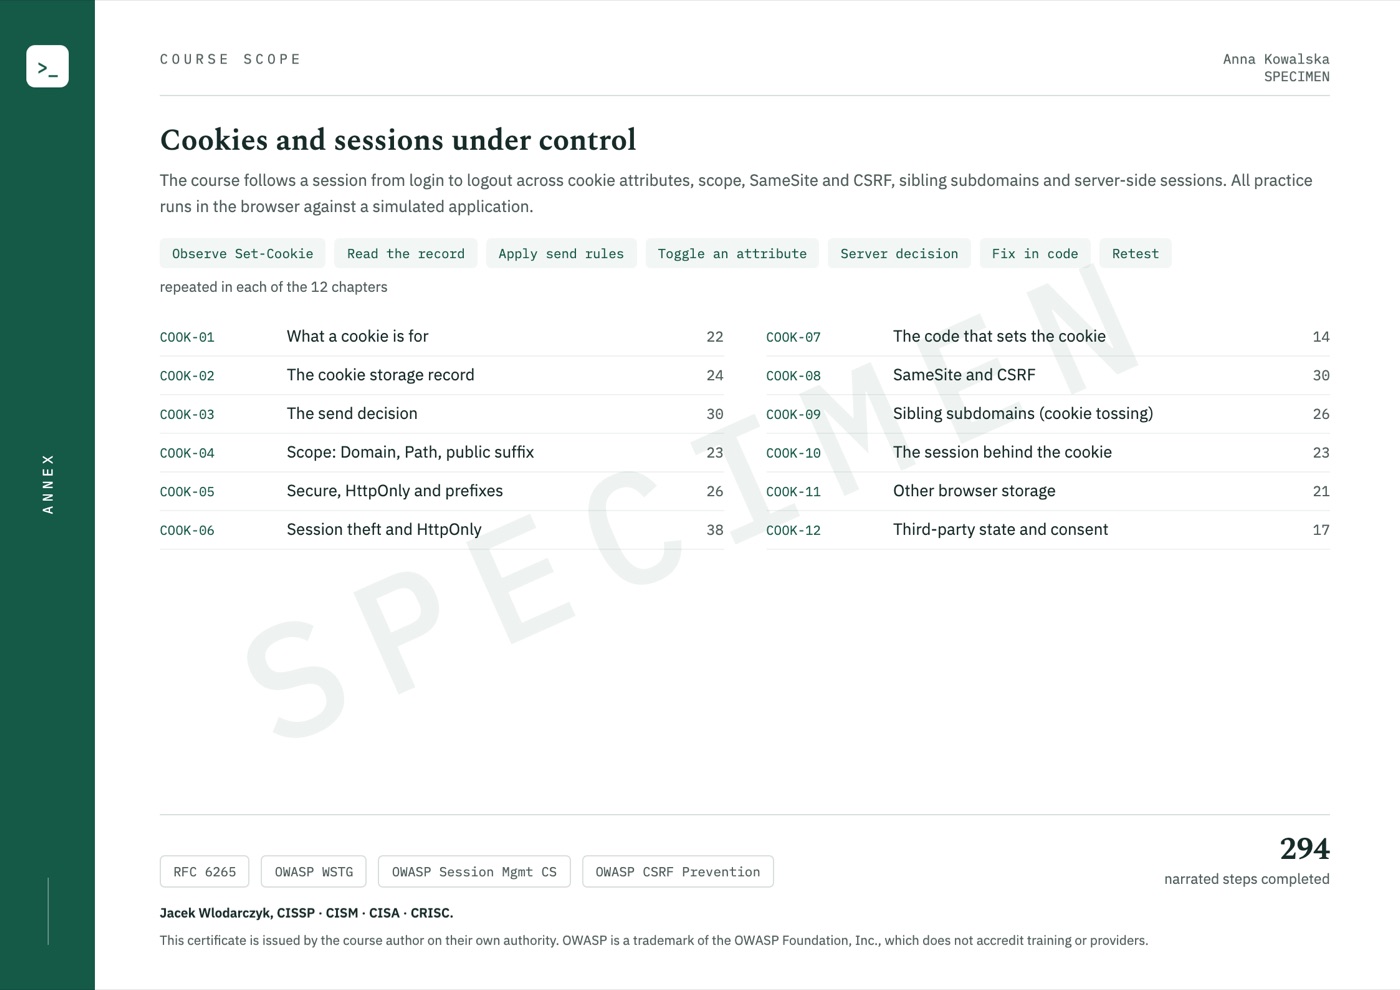
Zobacz, co składa się na program: lekcje, objaśnienia, przykłady i ćwiczenia. Liczby poniżej opisują różne rodzaje materiałów.
Liczby opisują źródłową, anglojęzyczną bazę materiałów. Lista oczekujących dotyczy planowanej edycji polskiej. Liczby nie oznaczają ukończenia jej tłumaczenia. Kroki demonstracji, przykłady i zadania to różne jednostki, nie godziny nagrań ani liczba unikalnych podatności.
Punkt wejścia
Zapisy dotyczą polskiej edycji. Nazwy poleceń, fragmenty kodu i oznaczenia standardów pozostają w oryginale.
Sposób nauki
Tutor prowadzi przez przykład i wyjaśnia kolejne decyzje. W ćwiczeniu możesz wrócić do kontekstu, sprawdzić wynik i poprawić swoją odpowiedź.
Cel, ograniczenia i dane wejściowe. Wiesz, co sprawdzasz i po co.
Obserwujesz demonstrację z komentarzem tutora, krok po kroku.
Pracujesz z danymi, narzędziem lub scenariuszem. Porównujesz rezultat z oczekiwaniem.
Uzasadniasz decyzję i poznajesz ograniczenia. Wracasz do miejsc wymagających poprawy.
Ćwiczenia korzystają z symulatorów oraz wybranych mechanizmów wykonywanych w przeglądarce. Nie wymagają atakowania cudzych systemów.
Planowany program
Każdy obszar rozwija konkretną umiejętność. Poznajesz nie tylko temat, ale także działanie i rezultat, do którego prowadzi nauka.
Przy każdym temacie znajdziesz umiejętność i konkretny rezultat ćwiczenia.
Chcę dołączyć do listyZobaczysz, jak przeglądarka przechowuje cookie i kiedy serwer rozpoznaje sesję. Porównasz rekord w magazynie, nagłówek Set-Cookie i Cookie wysłane w żądaniu. Oddzielisz lokalną zmianę wartości od nadania uprawnień przez aplikację.
Ćwiczenie z tutorem
Przeanalizujesz Domain, Path, Secure, HttpOnly, czas wygaśnięcia oraz prefiksy __Host- i __Secure-. Sprawdzisz, które ustawienia ograniczają odczyt, przesyłanie lub przyjęcie cookie. Powiążesz konfigurację z kodem, który ustawia stan przeglądarki.
Ćwiczenie z tutorem
Porównasz SameSite Strict, Lax i None na żądaniach w obrębie witryny oraz między witrynami. Uwzględnisz schemat adresu, domenę, metodę i kontekst nawigacji. Dobierzesz kontrolę CSRF do intencji operacji, a nie tylko do obecności cookie.
Ćwiczenie z tutorem
Prześledzisz dostarczenie identyfikatora przed logowaniem, jego akceptację i późniejsze ponowienie. Porównasz wariant z rotacją i bez niej. Opiszesz, w którym momencie aplikacja powinna zerwać powiązanie ze starym identyfikatorem.
Ćwiczenie z tutorem
Zbadasz zmianę identyfikatora przy logowaniu i zmianie uprawnień oraz relację sesji do tokenu odświeżającego. Przygotujesz testy starej i nowej wartości. Sprawdzisz, czy unieważnienie jest skuteczne także po ponownym żądaniu do serwera.
Ćwiczenie z tutorem
Porównasz usunięcie cookie w przeglądarce z unieważnieniem sesji po stronie serwera. Przećwiczysz ponowienie wcześniejszego identyfikatora oraz sprawdzanie limitów sesji. Wynik zapiszesz jako obserwację konkretnego etapu cyklu życia.
Ćwiczenie z tutorem
Sprawdzisz, jakie cookie może ustawić sąsiednia subdomena i co się dzieje przy powtarzających się nazwach. Porównasz zakres domeny, ścieżkę i prefiksy. Dobierzesz ustawienia, które ograniczają wpływ mniej zaufanej części serwisu.
Ćwiczenie z tutorem
Porównasz cookies z localStorage, sessionStorage i pozostałym stanem aplikacji. Na scenariuszu dostępu skryptu rozdzielisz odczyt sekretu od żądania wykonywanego z sesją użytkownika. To ułatwi dobór ochrony dla tokenów i danych dostępnych w przeglądarce.
Ćwiczenie z tutorem
Poznasz zależność stanu osadzonej usługi od witryny najwyższego poziomu i rolę partycjonowanych cookies. Porównasz sytuacje tej samej i innej witryny oraz kontekst zgód. Przełożysz obserwacje na zalecenia techniczne dotyczące sesji i prywatności.
Ćwiczenie z tutorem
Złożysz mapę stanów sesji i zestaw testów przed zmianą oraz po niej. Połączysz ustawienia cookies z odpowiedzią serwera i sprawdzisz, czy poprawka nie psuje poprawnego logowania. Przygotujesz zrozumiałe uzasadnienie dla zespołu odpowiedzialnego za uwierzytelnianie.
Warsztat na przygotowanych danych
W praktyce
Każdy przypadek ma kontekst, konkretne działanie i rezultat. Nie chodzi o zapamiętanie polecenia, ale o zrozumienie, dlaczego wynik się zmienił.
Przejdziesz przez stan przed logowaniem, zalogowanego użytkownika, odświeżenie i wylogowanie. Zestawisz identyfikatory lokalne z reakcją serwera oraz sprawdzisz ponowienie wcześniejszej wartości.
Rezultat pracyMacierz stanów sesji z testami rotacji i unieważnienia.
Porównasz wysyłanie cookies przy różnych ustawieniach SameSite, domeny i schematu. Przeanalizujesz wpływ sąsiedniej subdomeny oraz kontekstu osadzonej usługi.
Rezultat pracyUzasadniona konfiguracja cookies i przypadki sprawdzające jej zachowanie.
Certyfikat ukończenia
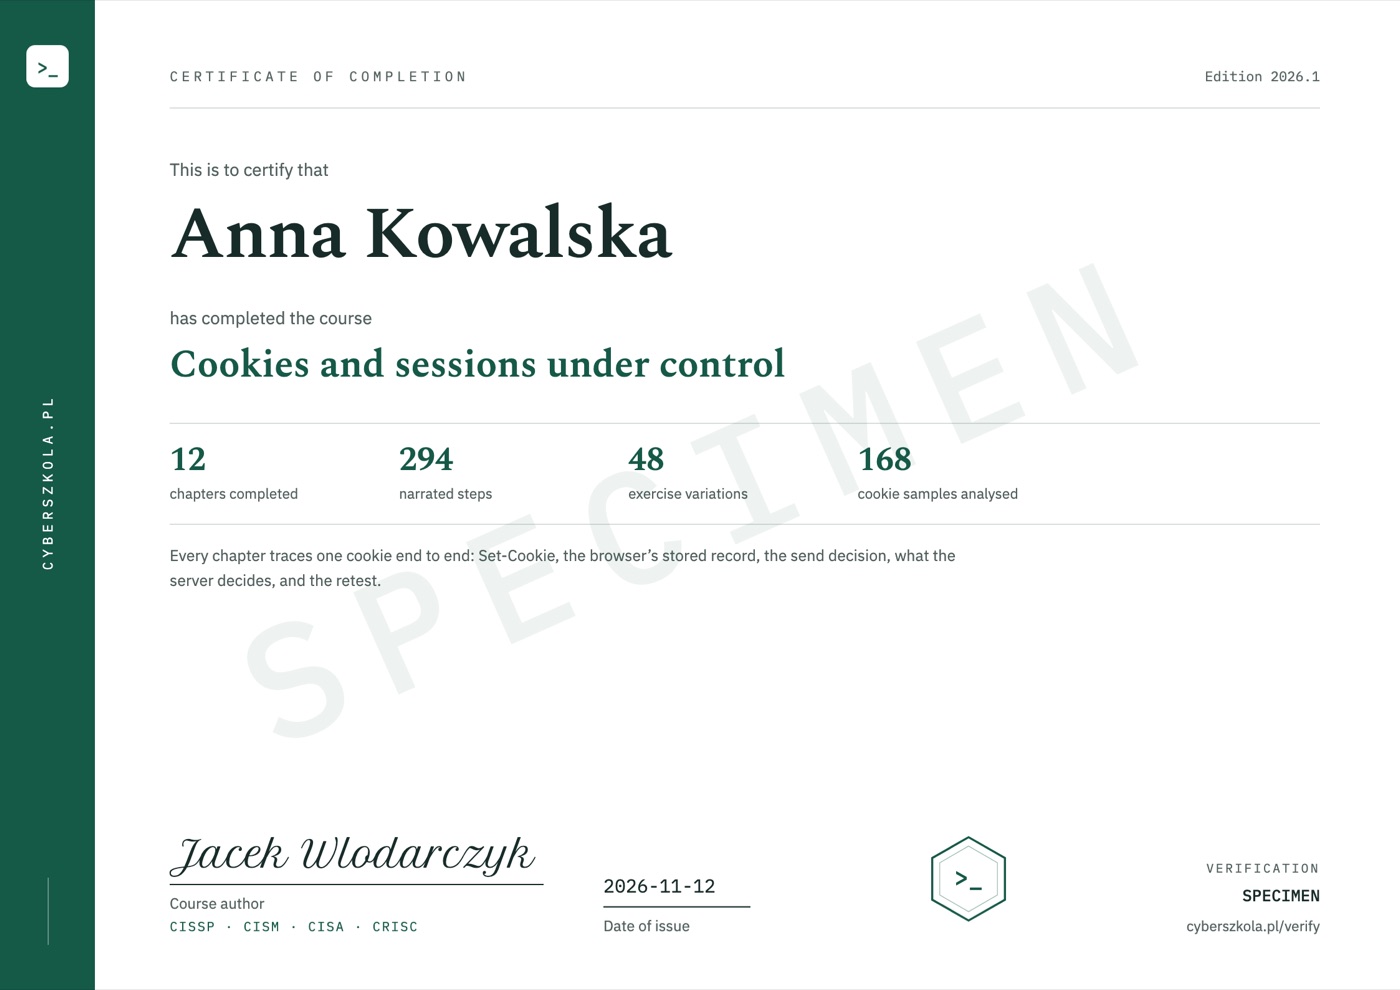
Gdy ukończysz kurs, certyfikat zostanie wydany automatycznie i wysłany na Twój adres e-mail. Zawiera imię i nazwisko, datę wydania i unikalny kod, a na drugiej stronie zakres kursu.
Weryfikacja kodu: cyberszkola.pl/weryfikacja
Zapowiedź osobnego szkolenia
Planowana cena szkolenia
Polska edycja · Termin nie jest jeszcze ogłoszony
Powiadom mnie o starcieZapis jest bezpłatny. Przed otwarciem sprzedaży otrzymasz termin, pełny zakres i warunki zakupu. Dziś nie pobieramy płatności. To osobna lista zainteresowanych, nie rezerwacja miejsca ani zakup.
Dla firm i zespołów
Zgodne z platformami LMS, m.in.:
oraz innymi platformami obsługującymi standardy e-learningowe.
Cena dla firm
Wdrożenie we własnym LMS firmy od 50 licencji.
Zapytaj o wycenęNapisz na [email protected]: liczba osób, wybrane szkolenia i system LMS, jeśli go używacie.
Autor projektu
Twórca projektów Cyberwiedza, cyberszkola i AI SecLabs. W tych szkoleniach łączę wyjaśnienie mechanizmu z ćwiczeniem, obserwacją i decyzją, którą trzeba umieć uzasadnić.
Nie wystarczy uruchomić polecenie. Ważne jest, co jego wynik potwierdza, czego nie potwierdza i jaki powinien być następny krok.
Więcej o autorzePrzed zapisem
Połączysz je w cały przepływ. Sprawdzisz nie tylko zapis atrybutu, ale także przyjęcie cookie, jego odczyt, wysłanie i decyzję serwera. To pomaga diagnozować błędy niewidoczne na samej liście ustawień.
Nie. Wiedza przydaje się także przy projektowaniu logowania, integracji frontendowych i zarządzania sesjami. Ćwiczenia prowadzą do reguł oraz testów użytecznych dla zespołu tworzącego aplikację.
Nie. To zapowiedź kursu i lista zainteresowanych. Zapis nie jest zakupem, rezerwacją miejsca ani zobowiązaniem do zapłaty.
Termin, cena i warunki dostępu zostaną ogłoszone przed otwarciem sprzedaży. Lista zainteresowanych służy do wysłania tej informacji.
Szkolenie jest dostępne po polsku i po angielsku — język przełączasz w dowolnym momencie, a lekcje, objaśnienia ćwiczeń i narracja są w obu wersjach. Polecenia, kod i nazwy narzędzi zachowują oryginalną składnię, taką samą jak w codziennej pracy.
Nie. Wszystkie ćwiczenia kursu wykonujesz w przeglądarce, na komputerze z dostępem do internetu. Aplikacje szkoleniowe, terminale, edytory i warsztaty są częścią platformy. Nie instalujesz Dockera, maszyny wirtualnej ani VPN i nie potrzebujesz płatnych narzędzi zewnętrznych.
Nie. Pracujesz w interaktywnym środowisku. Wirtualny tutor wskazuje istotne elementy, a narracja wyjaśnia działanie i jego wynik. Zatrzymujesz lekcję, wracasz do wcześniejszych kroków i wykonujesz własne próby. To prowadzenie wbudowane w kurs, nie indywidualne konsultacje z człowiekiem.
Nie. Korzystasz z aplikacji szkoleniowych, symulatorów i przygotowanych danych. Poznajesz mechanizm oraz jego ograniczenia w bezpiecznym środowisku. Odsyłacze do materiałów zewnętrznych są uzupełnieniem, nie warunkiem ukończenia ćwiczeń.
Tak, certyfikat ukończenia. Gdy ukończysz kurs, otrzymasz certyfikat w języku angielskim z unikalnym kodem, który każdy może sprawdzić na cyberszkola.pl/weryfikacja. To potwierdzenie ukończenia kursu wystawiane przez autora, a nie certyfikacja branżowa. Nie obiecujemy zatrudnienia.
Nie. To autorskie szkolenia korzystające z publicznych odniesień i własnych przypadków. Nie zastępują licencjonowanych standardów, akredytacji ani kwalifikacji wymaganych w branżach regulowanych.
Dołącz do listy oczekujących
Zostaw adres e-mail. Otrzymasz wiadomość o otwarciu zapisów, programie i warunkach pierwszej edycji. Nie musisz regularnie sprawdzać strony.
Planowana cena: 349 zł brutto