Widzisz formularz, ale nie wiesz, które dane aplikacja naprawdę otrzymuje.
Łączysz działanie użytkownika z żądaniem i odpowiedzią.
Wskazujesz parametr, konto i zasób. Wykonujesz zwykłą operację, zanim zmienisz dane w próbie ataku.
Zobacz działające demo ↓Zrzut ekranu — działające demo uruchomisz niżejPolska edycja · Lista oczekujących
Bezpieczeństwo aplikacji web
Przestań zgadywać, co robi payload. W 132 laboratoriach poznajesz przyczyny podatności, zmieniasz żądania i porównujesz wyniki. Tutor i narracja prowadzą przez przykład, a Ty sprawdzasz własne warianty. Wszystko w przeglądarce, bez instalacji.
790 złplanowana cena brutto
W przeglądarce · Bez instalacji · Tutor i narracja
Zajrzyj do środka
Demo obejmuje pełne laboratorium
Pełny program: Web Security PRO
Powiadomimy Cię o starcie pełnego kursu. Bez zobowiązania do zakupu.
Liczby opisują obecną bazę materiałów programu. Warianty obejmują ataki, próby kontrolne i modele, nie tylko exploity. Liczb różnych rodzajów materiału nie sumujemy.
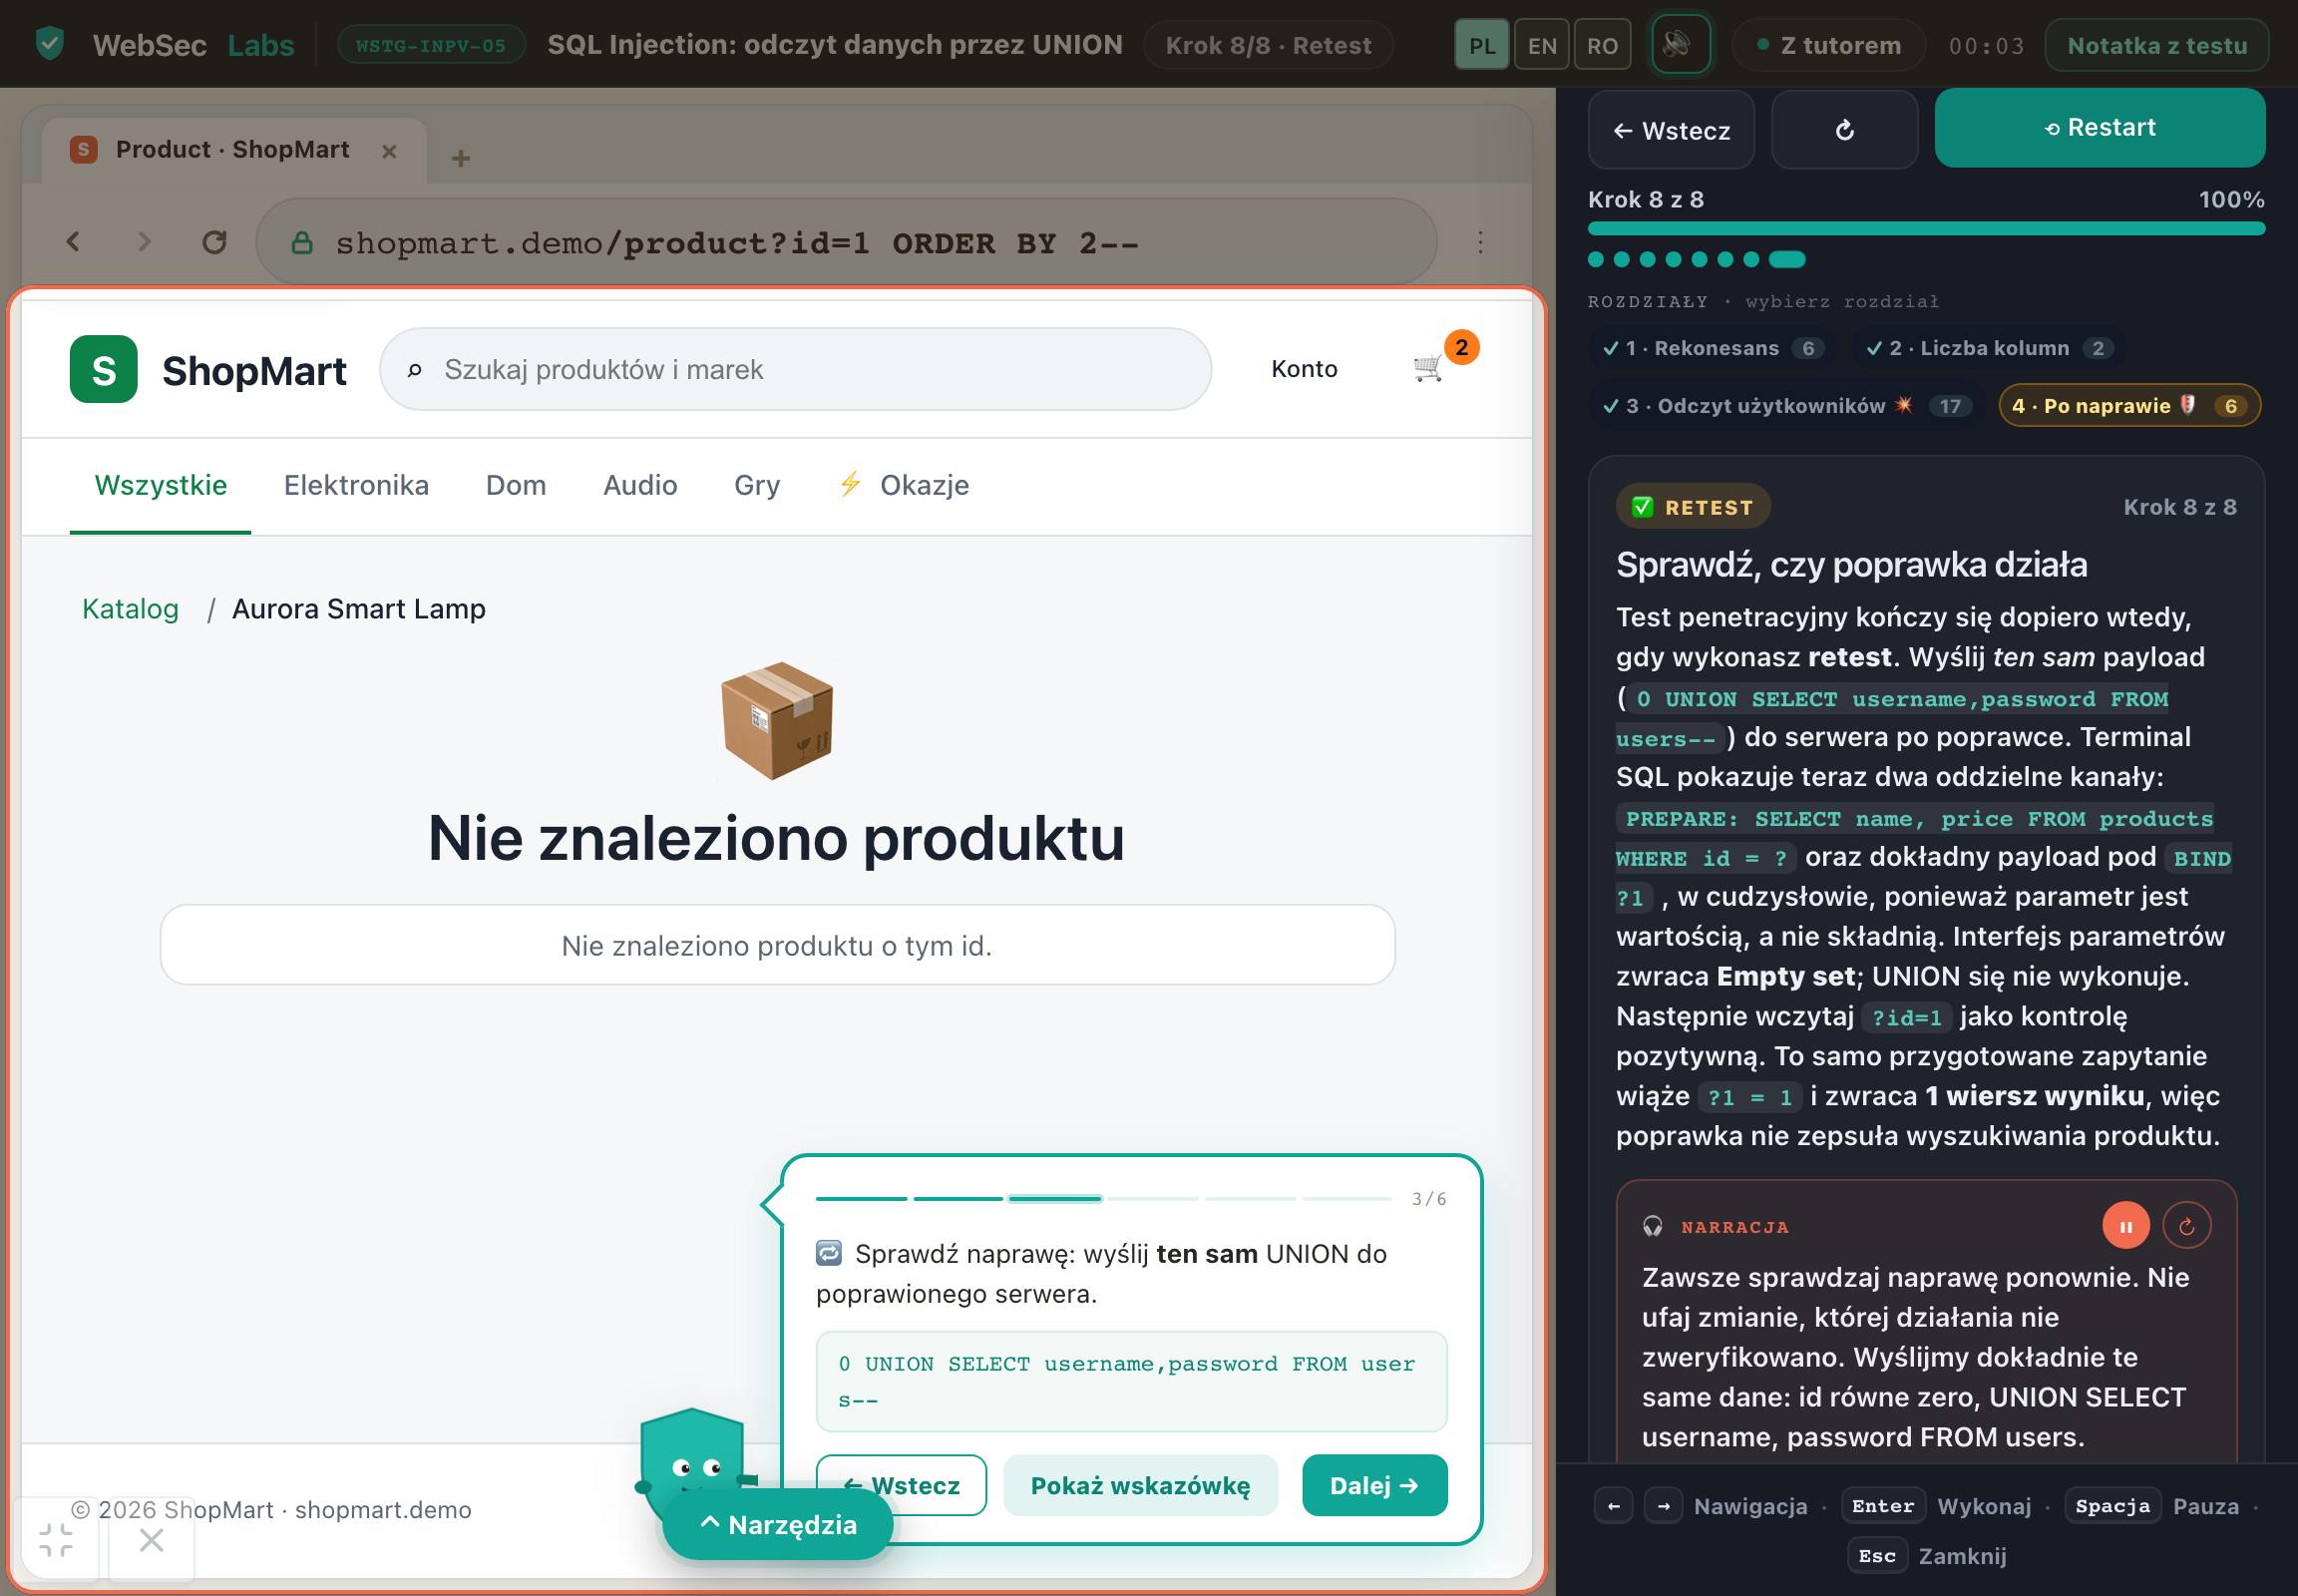
To całe laboratorium SQL injection UNION: 31 kroków z tutorem, 8 etapów i 18 wariantów Sandbox. Prześledzisz parametr produktu od żądania HTTP do zapytania SQL, zobaczysz ujawnione dane i sprawdzisz naprawę opartą na parametryzacji.
Jedno pełne laboratorium WSTG z Sandbox, w oryginalnym środowisku ćwiczeń. To 1 ze 132 laboratoriów pierwszej edycji. Osobne moduły praktyki zawodowej nie są częścią tej oferty.
Otwierasz przeglądarkę. Zaczynasz naukę.
Nie tracisz pierwszego wieczoru na konfigurację środowiska. Aplikacja, narzędzia i kontekst zadania są w jednym miejscu. Nie potrzebujesz Dockera, VPN, maszyny wirtualnej ani płatnego oprogramowania.
Wirtualny tutor prowadzi przez przykład i wskazuje istotne elementy aplikacji, kodu lub narzędzia. Łatwiej powiązać instrukcję z tym, co dzieje się na ekranie.
Narracja tłumaczy mechanizm, decyzję i rezultat. Możesz zatrzymać prowadzenie, wrócić do wcześniejszego kroku i przeanalizować go we własnym tempie.
Przejmujesz pracę w ćwiczeniu: zmieniasz dane, wykonujesz próbę albo podejmujesz decyzję. Porównujesz wynik i poprawiasz rozwiązanie na podstawie wyjaśnienia.
Jedno środowisko, bez przełączania się między filmem a instalacją. Narzędzia dobieramy do tematu: od żądań HTTP i kodu po terminal, kalkulator lub dokument. Ćwiczysz w symulatorach i na przygotowanych przypadkach, bez atakowania cudzych systemów.
Co będziesz potrafić?
Nie chodzi o zaliczenie kolejnego ekranu. Uczysz się rozpoznawać dane wejściowe, dobierać próbę i wyjaśniać, dlaczego zmieniła działanie aplikacji.
Widzisz formularz, ale nie wiesz, które dane aplikacja naprawdę otrzymuje.
Wskazujesz parametr, konto i zasób. Wykonujesz zwykłą operację, zanim zmienisz dane w próbie ataku.
Znasz nazwę błędu lub payload, ale nie wiesz, czy wynik coś dowodzi.
Zestawiasz poprawne działanie z próbą niedozwolonego dostępu. Zapisujesz warunki odtworzenia, rzeczywisty skutek i granice wniosku.
Po zmianie zabezpieczenia sprawdzasz tylko, czy znika błąd.
W zabezpieczonym wariancie laboratorium sprawdzasz zarówno blokadę niedozwolonej operacji, jak i dostęp uprawnionego użytkownika.
Ten sposób myślenia wykorzystasz podczas dalszej nauki AppSec i autoryzowanych testów: odróżnisz obserwację od przypuszczenia i będziesz wiedzieć, jaki warunek warto sprawdzić. Pierwsza edycja rozwija warsztat techniczny, nie zastępuje przygotowania do prowadzenia całego zlecenia.
Każdą umiejętność łączysz z konkretnym rezultatem pracy. Do wyjaśnień możesz wracać w trakcie ćwiczenia.
Proponowana kolejność nauki
Najpierw jeden przypadek i zrozumienie wyniku. Potem kolejne mechanizmy aplikacji oraz warianty ataków. Katalog jest zapasem praktyki, a nie listą do ukończenia w jeden weekend.
Pełne demo SQL injection UNION
Łączysz parametr produktu, żądanie HTTP i zapytanie SQL. Porównujesz zwykły wynik z próbą ataku, a następnie sprawdzasz naprawę.
Autoryzacja i izolacja danych
Zmieniasz jeden identyfikator, porównujesz odpowiedzi i uzasadniasz, czy ujawniono cudze dane.
Uwierzytelnianie oraz sesje
Sprawdzasz, jak aplikacja rozpoznaje konto, utrzymuje sesję i kończy dostęp.
SQL injection i XSS
Łączysz dane wejściowe z ich interpretacją w zapytaniu lub przeglądarce.
Warianty ćwiczeń i próby kontrolne
Sprawdzasz oczekiwaną blokadę i poprawną operację. Następnie wybierasz kolejną klasę podatności z katalogu.
Przyda się podstawowa orientacja w IT i działaniu aplikacji web. Przy przykładach kodowych potrzebujesz podstaw HTML i JavaScript. Zacznij od bezpłatnego demo, aby sprawdzić poziom i sposób nauki. Nie musisz kupować osobnego kursu specjalistycznego.
Zakres, za którym stoją materiały
Zobacz, co składa się na program: lekcje, objaśnienia, przykłady i ćwiczenia. Liczby poniżej opisują różne rodzaje materiałów.
Liczby opisują obecną bazę materiałów. Kroki demonstracji, przykłady i zadania to różne jednostki, nie godziny nagrań ani liczba unikalnych podatności.
132 laboratoria techniczne
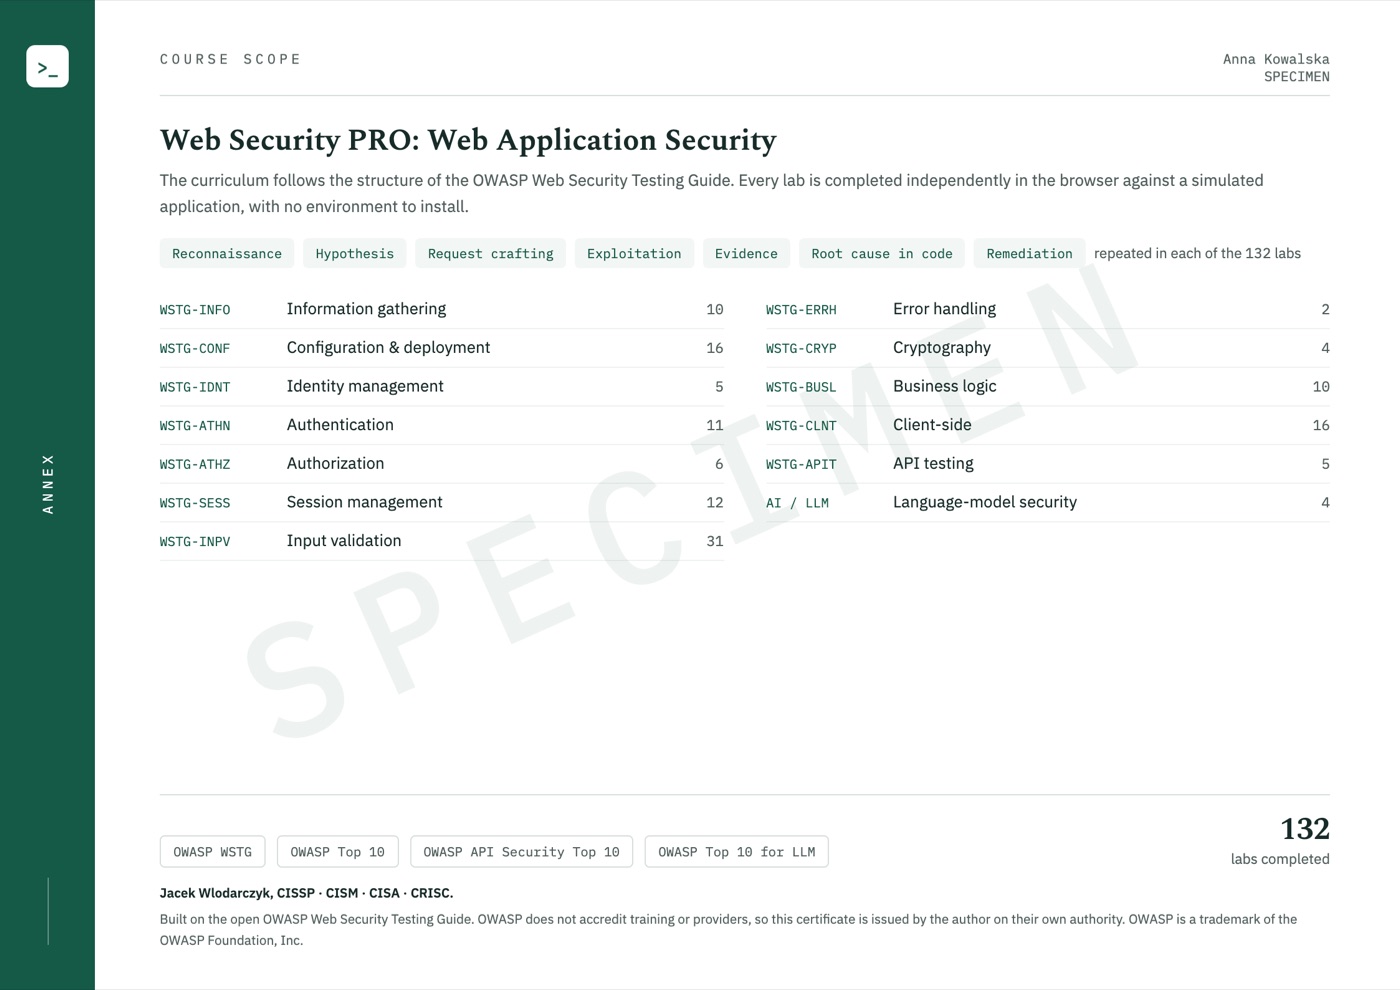
Program obejmuje tematykę wszystkich 12 obszarów testowania aplikacji w WSTG 4.2: od rozpoznania po API. Rozszerzamy ją o kolejne scenariusze protokołów, tokenów, cache i aplikacji z AI. Poniżej znajdziesz każdy temat laboratorium.
Tematy laboratoriów
Tematy laboratoriów
Tematy laboratoriów
Tematy laboratoriów
Tematy laboratoriów
Tematy laboratoriów
Tematy laboratoriów
Tematy laboratoriów
Tematy laboratoriów
Tematy laboratoriów
Tematy laboratoriów
Tematy laboratoriów
Autorskie rozszerzenie programu
Spróbuj innej nazwy, np. hasła, cookies lub API.
132 to liczba naszych laboratoriów, nie liczba oficjalnych testów OWASP. WSTG 4.2 porządkuje zakres tematyczny, a autorskie rozszerzenia go uzupełniają. Podtematy obejmują demonstracje, zadania i modele, zależnie od badanego mechanizmu.
Wiesz, gdzie szukać dalej
Notatki łączą temat z opisem testu i wskazówkami naprawy. Odsyłacze pomagają pogłębić wiedzę, ale nie musisz opuszczać platformy, aby wykonać nasze ćwiczenia.
Od obejścia logowania do przyczyny w zapytaniu i parametryzacji.
Od odczytu cudzej faktury do kontroli uprawnień po stronie serwera.
Od adresu podanego przez użytkownika do niezamierzonego dostępu do usługi.
To przykłady powiązań tematycznych, nie partnerstwo ani oficjalne szkolenie OWASP lub PortSwigger. Dostęp do zewnętrznych usług nie jest częścią oferty.
Dołącz do listy oczekującychPunkt wejścia
Zapisy dotyczą polskiej edycji. Nazwy poleceń, fragmenty kodu i oznaczenia standardów pozostają w oryginale.
Sposób nauki
Tutor prowadzi przez przykład i wyjaśnia kolejne decyzje. W ćwiczeniu możesz wrócić do kontekstu, sprawdzić wynik i poprawić swoją odpowiedź.
Cel, ograniczenia i dane wejściowe. Wiesz, co sprawdzasz i po co.
Obserwujesz demonstrację z komentarzem tutora, krok po kroku.
Pracujesz z danymi, narzędziem lub scenariuszem. Porównujesz rezultat z oczekiwaniem.
Uzasadniasz decyzję i poznajesz ograniczenia. Wracasz do miejsc wymagających poprawy.
Ćwiczenia korzystają z symulatorów oraz wybranych mechanizmów wykonywanych w przeglądarce. Nie wymagają atakowania cudzych systemów.
Program pierwszej edycji
Od kontroli dostępu i sesji po wstrzyknięcia oraz błędy logiki aplikacji. Każda grupa prowadzi do konkretnych laboratoriów, które możesz powtarzać we własnym tempie.
132 laboratoria obejmują tematy WSTG i autorskie rozszerzenia. To liczba ćwiczeń, nie oficjalnych celów ani akredytacji OWASP. Osobne moduły praktyki zawodowej nie są częścią tej edycji.
Przy każdym temacie znajdziesz umiejętność i konkretny rezultat ćwiczenia.
Chcę dołączyć do listyPrzeanalizujesz informacje publiczne, metadane aplikacji, nagłówki, pliki pomocnicze i ślady technologii. Sprawdzisz przypadki ujawnionych kopii, zbędnych metod HTTP, konfiguracji serwera oraz niewłaściwego dostępu do zasobów wdrożenia. Wyniki wykorzystasz do wyboru dalszych testów.
Ćwiczenie z tutorem
Zbadasz rejestrację, rozpoznawanie istniejących kont, logowanie, blokady i odzyskiwanie dostępu. Przeanalizujesz alternatywne kanały uwierzytelniania i dodatkowe składniki logowania. W każdym przypadku połączysz zachowanie formularza z odpowiedzią serwera i stanem konta.
Ćwiczenie z tutorem
Porównasz dostęp użytkowników i ról do tych samych obiektów oraz funkcji administracyjnych. Prześledzisz izolację klientów aplikacji, manipulację identyfikatorem i kontrolę dostępu do plików. Przygotujesz test odmawiający niedozwolonej operacji oraz kontrolę, w której uprawniony użytkownik nadal może pracować.
Ćwiczenie z tutorem
Przejdziesz przez utworzenie sesji, zmianę uprawnień, rotację identyfikatora, wygasanie i wylogowanie. Porównasz atrybuty cookies, możliwość ich odczytu i wysyłanie w różnych kontekstach. Przećwiczysz scenariusze utrwalenia sesji i CSRF oraz dobór kontroli po stronie serwera.
Ćwiczenie z tutorem
Poznasz przypadki SQL injection, wstrzyknięć poleceń i innych niebezpiecznych interpretacji danych, a także problemy obsługi plików i żądań do usług. Będziesz porównywać poprawne wejście z celową zmianą, czytać skutek i analizować poprawkę. Dobór testu będzie wynikał z miejsca użycia danych.
Ćwiczenie z tutorem
Zobaczysz, kiedy komunikat błędu ujawnia strukturę aplikacji, dane lub szczegóły zaplecza. Przeanalizujesz ochronę transmisji i przypadki niewłaściwego użycia kryptografii. Powiążesz zaobserwowane zachowanie z brakującą właściwością ochrony i właściwą rekomendacją.
Analiza przypadku
Prześledzisz procesy, w których poprawne żądania prowadzą do niepoprawnego skutku biznesowego. Sprawdzisz kolejność kroków, powtarzanie operacji, limity oraz możliwość pominięcia wymaganej decyzji. Opiszesz regułę biznesową, która powinna obowiązywać także poza interfejsem użytkownika.
Ćwiczenie z tutorem
Przeanalizujesz XSS, operacje DOM, źródła danych, komunikację między oknami i lokalny stan aplikacji. Dobierzesz test do kontekstu HTML, skryptu lub adresu URL. Porównasz kodowanie, bezpieczne API i zabezpieczenia przeglądarki, sprawdzając także działanie poprawnej funkcji po naprawie.
Ćwiczenie z tutorem
Rozszerzysz praktykę o autorskie przypadki API, OAuth i JWT, zachowania cache, granic protokołów oraz aplikacji korzystających z AI i LLM. Zastosujesz znany schemat: rozpoznanie wejścia, kontrolowany test, obserwacja i poprawka. Ta część uzupełnia laboratoria powiązane z WSTG 4.2, nie jest dodatkowym oficjalnym rozdziałem OWASP.
Ćwiczenie z tutorem
W praktyce
Każdy przypadek ma kontekst, konkretne działanie i rezultat. Nie chodzi o zapamiętanie polecenia, ale o zrozumienie, dlaczego wynik się zmienił.
Porównasz odczyt własnego i cudzego zasobu. Zmienisz jeden parametr i prześledzisz decyzję aplikacji. W wariancie zabezpieczonym sprawdzisz odmowę dostępu oraz poprawne działanie konta właściciela.
Rezultat pracyWyjaśnienie przyczyny IDOR oraz zestaw prób pokazujących różnicę między wariantem podatnym a zabezpieczonym.
W laboratoriach SQL injection porównasz zwykłe dane z przygotowanymi wariantami ataku. Sprawdzisz odpowiedź i prześledzisz, dlaczego aplikacja zinterpretowała dane inaczej, niż zamierzał autor.
Rezultat pracyRozpoznanie mechanizmu wstrzyknięcia na podstawie zmienionego wejścia i zaobserwowanego wyniku.
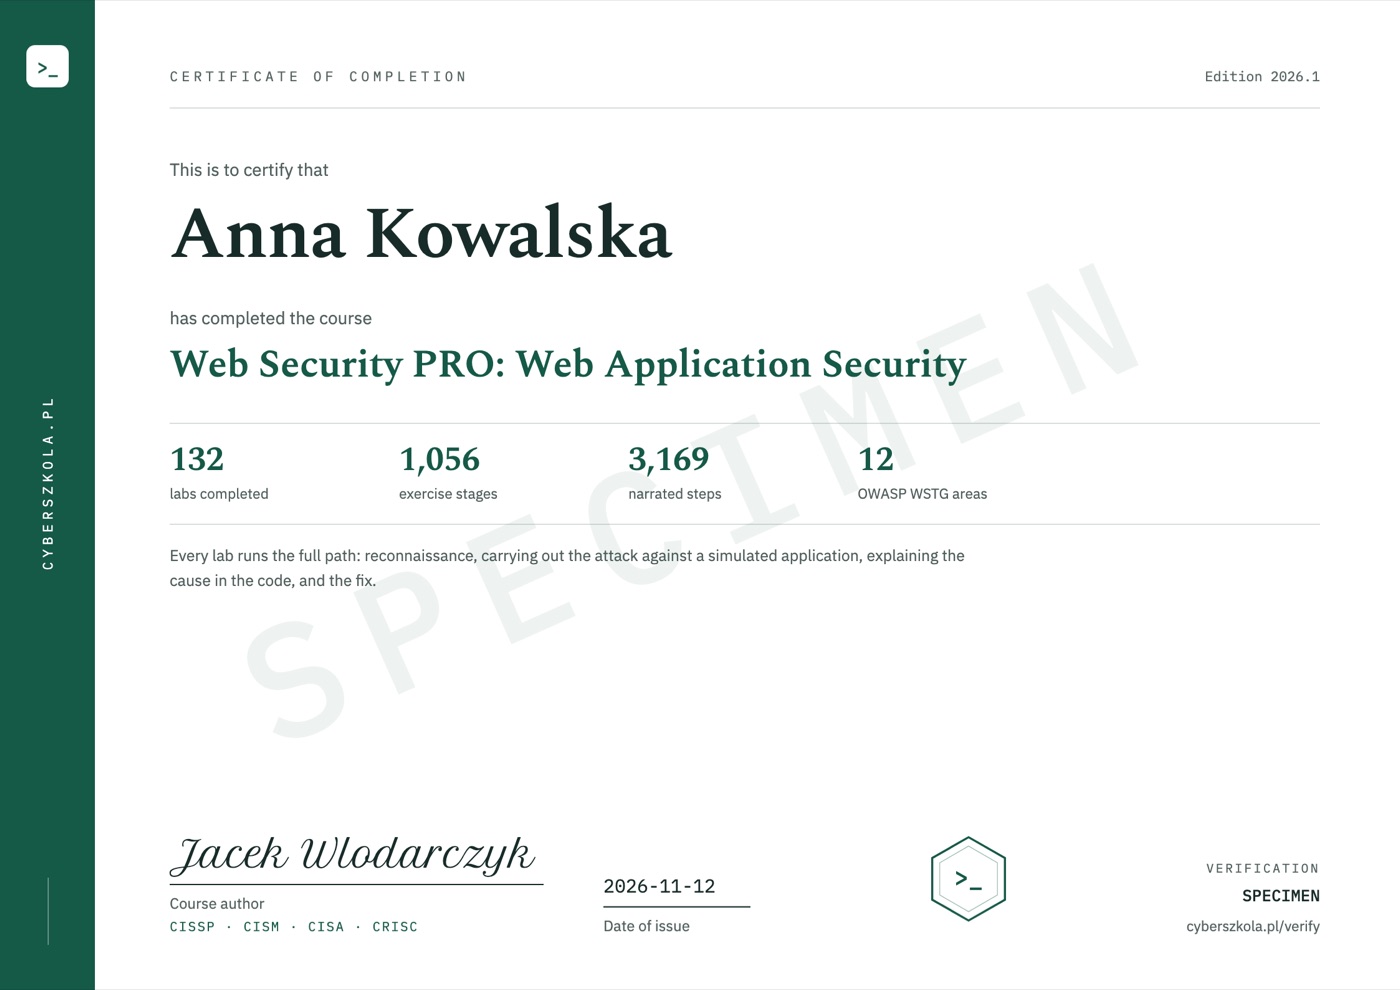
Certyfikat ukończenia
Gdy ukończysz kurs, certyfikat zostanie wydany automatycznie i wysłany na Twój adres e-mail. Zawiera imię i nazwisko, datę wydania i unikalny kod, a na drugiej stronie zakres kursu.
Weryfikacja kodu: cyberszkola.pl/weryfikacja


Pierwsza edycja Web Security PRO
Planowana cena pierwszej edycji
Polska edycja · Planowany dostęp na 12 miesięcy
Powiadom mnie o starcieZapis jest bezpłatny. Przed otwarciem sprzedaży otrzymasz termin, pełny zakres i warunki zakupu. Dziś nie pobieramy płatności. Osobne moduły praktyki zawodowej i kursy specjalistyczne nie są zawarte w tej cenie.
Dla firm i zespołów
Zgodne z platformami LMS, m.in.:
oraz innymi platformami obsługującymi standardy e-learningowe.
Cena dla firm
Wdrożenie we własnym LMS firmy od 50 licencji.
Zapytaj o wycenęNapisz na [email protected]: liczba osób, wybrane szkolenia i system LMS, jeśli go używacie.
Przed zapisem
Zacznij od pełnego demo SQL injection UNION. Zobacz żądanie wyświetlenia produktu, odpowiadające mu zapytanie SQL i wynik. Tutor prowadzi przez kolejne próby oraz sprawdzenie naprawy. Dalej wybierz laboratoria kontroli dostępu, sesji i innych wstrzyknięć. Przyda się podstawowa orientacja w aplikacjach web i krótkich zapytaniach SELECT, a przy przykładach kodowych także w HTML i JavaScript.
Tak, na przygotowanych aplikacjach i w zakresie mechanizmów dostępnych w danym laboratorium. Porównasz próby, wyjaśnisz skutek i sprawdzisz warianty. Kurs nie gwarantuje znalezienia błędu u rzeczywistego klienta, zatrudnienia ani nagrody bug bounty. Testowanie cudzej aplikacji wymaga odpowiedniej zgody.
Nie. Ta edycja koncentruje się na technicznej praktyce testowania podatności. Nie zawiera dodatkowych modułów planowania zlecenia, pełnego raportowania, CVSS ani projektu całego pentestu. Nazwa Web Security PRO jest nazwą kursu, nie oznacza dołączenia osobnych modułów praktyki zawodowej.
Nie. Kupujesz samodzielny kurs techniczny. Zapowiadane kursy specjalistyczne, kurs ryzyka i AI SecLabs to odrębne propozycje. Nie są wymaganym zakupem ani częścią ceny pierwszej edycji.
Płacisz za uporządkowaną naukę, autorskie środowisko i wyjaśnienie kolejnych działań. Tutor oraz narracja łączą próbę z jej przyczyną i wynikiem. Nie trzeba instalować własnego laboratorium. Najpierw przejdź bezpłatne demo i sprawdź, czy taki sposób pracy Ci odpowiada.
Nie. To zapowiedź kursu i lista zainteresowanych. Zapis nie jest zakupem, rezerwacją miejsca ani zobowiązaniem do zapłaty.
Termin, cena i warunki dostępu zostaną ogłoszone przed otwarciem sprzedaży. Lista zainteresowanych służy do wysłania tej informacji.
Szkolenie jest dostępne po polsku i po angielsku — język przełączasz w dowolnym momencie, a lekcje, objaśnienia ćwiczeń i narracja są w obu wersjach. Polecenia, kod i nazwy narzędzi zachowują oryginalną składnię, taką samą jak w codziennej pracy.
Nie. Wszystkie ćwiczenia kursu wykonujesz w przeglądarce, na komputerze z dostępem do internetu. Aplikacje szkoleniowe, terminale, edytory i warsztaty są częścią platformy. Nie instalujesz Dockera, maszyny wirtualnej ani VPN i nie potrzebujesz płatnych narzędzi zewnętrznych.
Nie. Pracujesz w interaktywnym środowisku. Wirtualny tutor wskazuje istotne elementy, a narracja wyjaśnia działanie i jego wynik. Zatrzymujesz lekcję, wracasz do wcześniejszych kroków i wykonujesz własne próby. To prowadzenie wbudowane w kurs, nie indywidualne konsultacje z człowiekiem.
Nie. Korzystasz z aplikacji szkoleniowych, symulatorów i przygotowanych danych. Poznajesz mechanizm oraz jego ograniczenia w bezpiecznym środowisku. Odsyłacze do materiałów zewnętrznych są uzupełnieniem, nie warunkiem ukończenia ćwiczeń.
Tak, certyfikat ukończenia. Gdy ukończysz kurs, otrzymasz certyfikat w języku angielskim z unikalnym kodem, który każdy może sprawdzić na cyberszkola.pl/weryfikacja. To potwierdzenie ukończenia kursu wystawiane przez autora, a nie certyfikacja branżowa. Nie obiecujemy zatrudnienia.
Nie. To autorskie szkolenia korzystające z publicznych odniesień i własnych przypadków. Nie zastępują licencjonowanych standardów, akredytacji ani kwalifikacji wymaganych w branżach regulowanych.
Dołącz do listy oczekujących
Zostaw adres e-mail. Otrzymasz wiadomość o otwarciu zapisów, programie i warunkach pierwszej edycji. Nie musisz regularnie sprawdzać strony.
Planowana cena: 790 zł brutto